2026
19.05

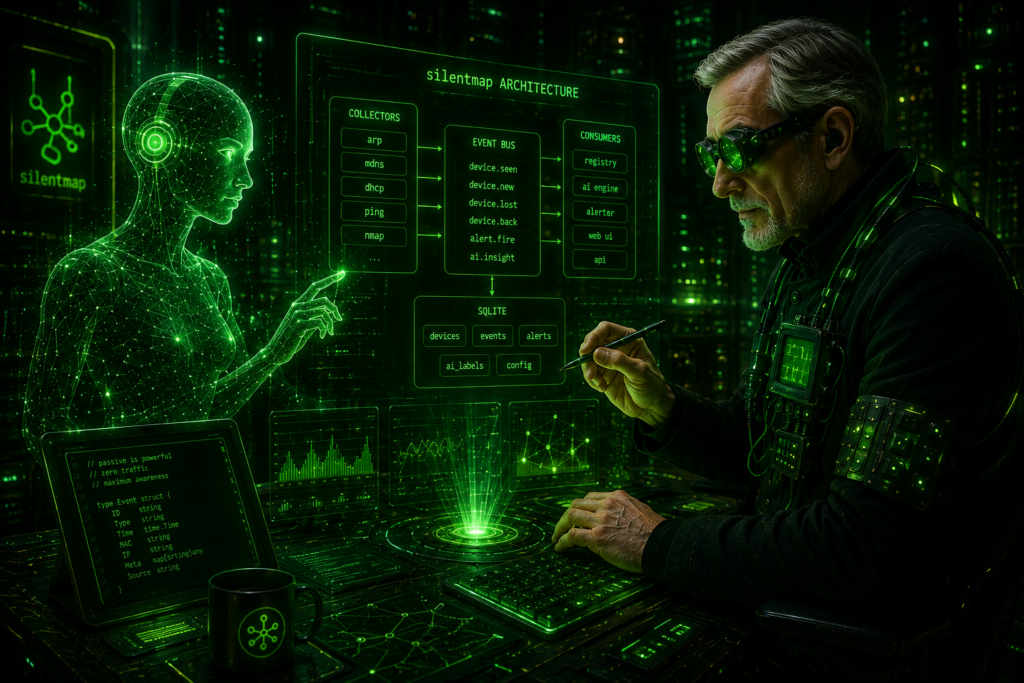
Es gibt unzählige Tools, die Netzwerke überwachen können…und praktisch alle machen dasselbe:

  • Sie scannen…permanent,
  • Ping hier,
  • Portscan dort,
  • Broadcasts, die ganze Zeit Broadcasts,
  • Discovery-Traffic im Sekundentakt.

Viele dieser Tools benehmen sich im Netzwerk wie jemand, der alle fünf Minuten laut durch den Raum schreit: „I S T N O C H J E M A N D D A … H A L L L L O O O ?!“

Technisch ist daran nichts falsch. Aktive Scanner haben absolut ihre Berechtigung und deren Ziel ist es zuverlässig zu erkennen ob Devices online sind oder nicht. Auch wird dieser Traffic im Normalfall keine Leitung verstopfen, weil es relativ wenig Traffic ist, aber irgendwann, nach der 100sten Analyse im eigenen Netz und immer und immer wieder Filter für das Geschreie bauen bis man findet was man sucht, nervt es dann halt schon mit der Zeit, Ja, nicht alle, aber ein paar nerven sich darüber (vielleicht 😉

Und je länger ich darüber nachdachte, desto offensichtlicher wurde eine einfache Frage:

Warum erzeugen wir eigentlich dauernd zusätzlichen Monitoring Traffic, wenn das Netzwerk ohnehin permanent mit sich selbst spricht?
(more…)
Comments Off on Der Fischerman und die KI / Teil 10
2026
19.10

Das hier ist ein vollständig KI generierter Artikel.

Anthropics KI-Modell Mythos sorgt erneut für Schlagzeilen: Im Rahmen des Programms „Project Glasswing“ half es dabei, eine kritische Authentifizierungs-Schwachstelle in Rejetto HTTP File Server (HFS) aufzudecken, die inzwischen aktiv ausgenutzt wird. Der Fall zeigt exemplarisch, wie spezialisierte KI-Modelle komplexe mathematische und kryptografische Zusammenhänge analysieren und so Sicherheitslücken finden können, die menschlichen Forschenden bislang entgangen sind.

(more…)
Comments Off on Mythos und CVE-2026-61500: Wie ein KI-Bughunter eine kryptografische Schwachstelle in Rejetto HFS entdeckte
2026
18.10

Das hier ist ein vollständig KI generierter Artikel.

Die mutmassliche Festnahme eines zentralen Akteurs der Erpressungsgruppe ShinyHunters in Jordanien sorgt international für Aufmerksamkeit. Der unter dem Alias «Rey» bekannte Saif al-Din Khader soll laut Medienberichten mit dem FBI kooperieren und Einblick in Infrastruktur, Kommunikationswege und Mitbeteiligte der Gruppe geben. Für Unternehmen stellt sich die Frage, was dieser Schlag gegen ShinyHunters konkret für ihre eigene Sicherheitslage bedeutet – und welche Lehren sich aus den bisherigen Angriffsmustern ziehen lassen.

(more…)
Comments Off on Mutmassliches ShinyHunters-Mitglied in Jordanien festgenommen: Was der Fall «Rey» für Unternehmen bedeutet
2026
17.10

Das hier ist ein vollständig KI generierter Artikel.

Im US-Bundesstaat New Mexico hat eine Jury den Facebook-Konzern Meta schuldig gesprochen, Verbraucher systematisch über seine Datenschutzpraktiken getäuscht zu haben – und zwar nahezu 44 Millionen Mal. Das Urteil könnte Meta Milliarden kosten und setzt ein deutliches Signal im anhaltenden Ringen um Transparenz und Verantwortung grosser Plattformbetreiber.

(more…)
Comments Off on New-Mexico-Urteil: Meta täuschte Nutzer über Datenschutz in Millionenfällen
2026
16.10

Das hier ist ein vollständig KI generierter Artikel.

KI-Schattenartikel: Dieser Beitrag wurde mit Unterstützung eines Sprachmodells erstellt und redaktionell geprüft. Eine von Mandiant beobachtete Angriffswelle zeigt, dass die Gruppe ShinyHunters erneut eine Schwachstelle in Oracle PeopleSoft ausnutzt – selbst dort, wo Unternehmen zwar Workarounds umgesetzt, aber den eigentlichen Patch nicht eingespielt haben.

(more…)
Comments Off on Oracle-PeopleSoft-Lücke: ShinyHunters umgehen Workarounds – was Admins jetzt tun müssen
2026
15.10

Das hier ist ein vollständig KI generierter Artikel.

OpenAI arbeitet offenbar an einem neuen, immer aktiven Assistenten mit dem Codenamen „o“. Kurzzeitig tauchte „o, dein immer aktiver Assistent“ als Vorteil des 100‑Dollar‑ChatGPT‑Pro‑Abos auf, zusammen mit Hinweisen auf eine eigene E-Mail-Kennung. Offiziell bestätigt ist das Feature noch nicht, doch die gefundenen Konfigurationsfragmente deuten auf einen deutlich erweiterten, daueraktiven ChatGPT-Dienst hin.

(more…)
Comments Off on OpenAI plant „o“: Immer aktiver ChatGPT-Assistent mit möglicher E-Mail-Identität